CISSP 考試後感——準備方法、考試流程與「經理思維」
CISSP 考試後感——準備方法、考試流程與「經理思維」
CISSP(Certified Information Systems Security Professional)是我一直以來都想考的資格。以前上班的時候總是抽不出時間準備,趁著在日本留學的這段日子,終於下定決心報考,並且順利合格。
這篇文章會分享我的準備方法、CISSP 的考試形式與內容、在東京考試當日的流程,以及我認為最重要的一點——用「經理」的角度去思考。
一、考試形式
CISSP 採用 **CAT(Computerized Adaptive Testing,電腦自適應測驗)**形式,系統會根據你的作答表現,調整之後題目的難度。
| 項目 | 內容 |
|---|---|
| 考試形式 | CAT(電腦自適應測驗) |
| 題數 | 100–150 題(其中 25 題為不計分的試題,無法分辨) |
| 考試時間 | 3 小時 |
| 合格分數 | 700 / 1000 |
| 題型 | 以選擇題為主,另有拖放(drag-and-drop)及熱點(hotspot)等題型 |
| 考試地點 | Pearson VUE 考試中心 |
CAT 形式有幾個特點需要特別留意:
- 最少 100 題,最多 150 題:答到第 100 題時,若系統已有足夠把握判斷你合格(或不合格),考試便會即時結束;若仍未能判斷,便會繼續出題,直至第 150 題或時間用完為止。
- 不能返回上一題:每一題作答後便不能修改,也不能跳過,因此每一題都要小心作答。
- 時間分配非常重要:如果用了超過兩小時仍未完成首 100 題,最後的 50 題便很可能不夠時間。一般建議以兩小時完成首 100 題為目標,預留一小時應付之後可能出現的題目。
二、八大範疇(Domain)
CISSP 的考試內容分為八大範疇(Domain),每個範疇所佔的比重各有不同。以下為 2024 年 4 月 15 日起生效的考試大綱:
| 範疇 | 比重 | 主要內容 |
|---|---|---|
| 1. Security and Risk Management | 16% | 安全治理、風險管理、法規與合規、業務持續計劃(BCP)、職業道德 |
| 2. Asset Security | 10% | 資料分類、資產擁有權、資料生命週期、資料保留與銷毀 |
| 3. Security Architecture and Engineering | 13% | 安全模型、安全設計原則、加密技術、物理安全 |
| 4. Communication and Network Security | 13% | 網絡架構、網絡協定、網絡元件與安全通訊通道 |
| 5. Identity and Access Management (IAM) | 13% | 身份認證、授權、存取控制模型、身份聯盟 |
| 6. Security Assessment and Testing | 12% | 弱點評估、滲透測試、安全稽核、測試結果分析 |
| 7. Security Operations | 13% | 事件應變、數位鑑識、日誌監控、災難復原 |
| 8. Software Development Security | 10% | 軟件開發生命週期(SDLC)、安全編碼、軟件弱點 |
由此可見,Domain 1 的比重最高,而且它所強調的風險管理思維,其實貫穿整個考試,建議投放最多時間。
三、準備方法
我大約用了三至四個月準備,使用的材料主要有以下幾種:
- CISSP 官方學習手冊(Official Study Guide)
- Udemy 上的模擬試題
- 網上的 CISSP 筆記:以下幾份 HackMD 上的中文筆記整理得相當清晰,溫習時經常參考:
我的溫習方法如下:
- 先把官方學習手冊完整讀一次,將大部分不懂的內容記錄下來,特別是安全模型、特殊的技術名詞及加密方法這類需要記憶的內容。
- 然後在 Udemy 上大量做模擬試題,從錯題中找出自己較弱的範疇,再回到學習手冊針對性地溫習。
- 熟悉各範疇的比重,按比重分配溫習時間。
考試的內容,其實與官方學習手冊上的內容相差不遠,因此建議把手冊上不同範疇的內容讀熟。
四、值得重點溫習的熱門內容
根據考試規定,實際考題內容受保密協議約束,不能公開。以下整理的,是官方學習手冊中出現頻率高、值得重點溫習的內容,供大家參考:
- 安全模型:Bell-LaPadula(保密性:no read up, no write down)、Biba(完整性:no read down, no write up)、Clark-Wilson、Brewer-Nash(Chinese Wall)等,要清楚分辨各模型保護的是甚麼。
- 加密技術:對稱與非對稱加密(如 AES、RSA、ECC)、雜湊函數、數位簽章、PKI 與數位憑證,以及各自適用的場景。
- 風險管理計算:SLE(Single Loss Expectancy)= AV × EF、ALE(Annualized Loss Expectancy)= SLE × ARO,以及風險處理的四種策略:降低(mitigate)、轉移(transfer)、避免(avoid)及接受(accept)。
- 業務持續與災難復原:業務影響分析(BIA)、RTO、RPO、MTD 的分別,以及 hot site、warm site、cold site 等備援站點。
- 治理文件:政策(policy)、標準(standard)、程序(procedure)及指引(guideline)的分別,以及 due care 與 due diligence。
- 存取控制與身份管理:DAC、MAC、RBAC、ABAC 等存取控制模型,SAML、OAuth 2.0、OpenID Connect 等身份聯盟技術,以及 Kerberos 的運作方式。
- 網絡:OSI 七層模型、各層對應的協定及常見攻擊,防火牆的種類,VPN 與 IPsec。
- 資料安全:資料擁有者(data owner)、保管者(custodian)等角色的責任,以及資料清除(clearing)、清洗(purging)與銷毀(destruction)的分別。
- 事件應變與數位鑑識:事件應變的步驟、證據保管鏈(chain of custody)。
- 軟件開發安全:SDLC 各階段的安全考量、瀑布式與敏捷開發、OWASP Top 10 等常見軟件弱點。
- ISC2 職業道德守則(Code of Ethics):四條守則的內容及優先次序。
五、考前必讀:我的九大重點總結
考前最後幾天,我把 Domain 1(Security and Risk Management) 與 Domain 7(Security Operations) 的內容串連起來,整理成以下九個重點。這兩個範疇一個講治理與風險,一個講實際營運,放在一起溫習,更容易看到理論如何落實到日常的安全工作之中:
1. 安全治理
- 治理層級:企業目標 → 企業治理(人事、稽核、財務、IT、資訊安全)→ 各級管理人員 → 任務層級員工,各司其職。
- 文件層級:政策(Policy,Why)→ 標準(Standard,What,全組織一致)→ 程序(Procedure,How,例如 SOP)→ 指引(Guideline,僅供參考)。
- 框架要分清用途:
- 治理:ISO 27001(ISMS)、COBIT(IT 治理,確保 IT 與業務目標一致)、ITIL(IT 服務管理)
- 隱私:OECD 隱私八大原則(GDPR 的基礎)、ISO 27701(PIMS,延伸 ISO 27001)、GDPR(72 小時違規通報、DPO)
- 網路安全:ISO 27001 是要求、ISO 27002 是實務規範;NIST CSF(識別、保護、偵測、回應、復原,CSF 2.0 另加入治理);NIST RMF(SP 800-37);CSA STAR(雲端)
- 風險:ISO 31000(通用)、ISO 27005(資訊安全風險)、COSO ERM(企業層級)、NIST SP 800-30(風險評估)
- 框架本身是靜態的制度,要透過 PDCA 運轉,才能持續改善。
2. 鑑識調查
- 四種調查:刑事(違法行為)、民事(當事人之間的爭議)、監管(政府主管機關)、行政(組織內部)。PCI DSS 這類業界標準的調查,也要以同等嚴謹度看待。
- 證據的可採納條件:相關性(relevant)、重要性(material)、作證能力(competent,須合法取得)。
- 四大類證據:實物、書面(最佳證據規則:優先使用原件)、言辭(避免傳聞證據)、演示。
- 證據處理:按揮發性由高至低收集(先記憶體,後磁碟);指定證據監管人;維持證據鏈;製作位元級複本,並用複本分析;以 5W 記錄一切。在遏制(containment)之前,就要考慮保全證據。
- 鑑識週期:蒐集 → 檢查 → 分析 → 報告(NIST SP 800-86)。
- 相關標準:NIST SP 800-86(將鑑識融入事件回應)、ISO 27037(識別及蒐集數位證據)、ISO 27041(調查方法)、ISO 27042(分析證據)、ISO 27043(調查原則與流程)、ISO 27050(電子取證)。
3. 業務持續與災難復原(BC/DR)
- BC 與 DR 的分別:BC 著重整體業務運作的維持;DR 專注 IT 與通訊服務的技術復原,是 BCP 的一部分。
- 四大指標:MTD/MAD(業務可承受的最長停機時間)、RTO(恢復的目標時間)、RPO(可容忍的資料損失)、WRT(恢復後的驗證時間)。RTO 必須小於 MTD,否則便沒有留給 WRT 驗證的緩衝。
- BIA 是驅動因素:用來找出關鍵業務功能(CBF)、RTO、RPO 及恢復的優先次序。
- 三種人員角色:領導與管理、回應人員、關鍵路徑人員(負責維持基本營運,不能全部都去救災)。
- 演練類型(風險、成本與保證程度由低至高):Read-through → Tabletop → Walk-through → Simulation → Parallel → Full interruption。
- 相關標準:ISO 22300(詞彙)、ISO 22301(業務持續管理系統要求)、ISO 22317(BIA 指南)、ISO 22332(業務持續計畫與程序)、ISO 27031(IT 持續性準備)及 NIST SP 800-34(聯邦資訊系統應變計畫)。
4. 人員安全
- 核心兩難:組織必須信任員工才能完成工作,但人也會犯錯或「變壞」,要在兩者之間取得平衡。
- 招聘:詳細的職位描述、推薦信、就業歷史、背景調查及財務狀況評估。
- 入職三件套:員工手冊、聘僱合約、保密協議(NDA)。離職時則要鎖定帳戶、回收財產、進行離職面談,並重申 NDA。
- NDA 三種形式:單向、雙向(互惠)、多邊。
- AUP 與隱私權政策:所有能接觸 PII/PHI 的員工都必須簽署隱私權政策;監控員工活動前,須取得同意。
- 外部人員管理:合約保護、訓練、存取限制、明確識別及陪同要求。
5. 營運風險管理
- 控制措施由風險驅動:以 ISO 27001 為例,沒有進行風險評鑑,便屬於主要缺失。
- 風險的構成:由可能性與影響決定;威脅與弱點同時存在,才會構成風險。
- 流程:風險評鑑(資產盤點 → 識別 → 分析 → 評估)+ 風險處理,並以 PDCA 持續改善。
- 四種風險視角:基於資產、基於結果(流程)、基於弱點、基於威脅。
- 定性與定量:定性是主觀標記(即使用了 1–10 的數字,只要未經校準,仍屬定性);定量則靠數據計算,例如 SLE = AV × EF(100 萬 × 20% = 20 萬),ALE = SLE × ARO(20 萬 × 2 = 40 萬)。
- 四種風險回應(括號內為 ISO 27005 的同義詞):降低(modification)、迴避、轉嫁(sharing)、接受(retention)。
- Safeguard 與 Countermeasure:前者是事前、主動的防護;後者是事後、被動的回應。
- 七種控制類別:指令性、威懾性、預防性、補償性、偵測性、更正性、復原性。
- 成熟度模型:CMM 由「初始 → 可重複 → 已定義 → 已管理 → 優化」五個階段逐步提升;其他還有 RIMS RMM 及 FAIR。
6. 供應鏈風險管理(SCRM)
- 經典案例:2013 年 Target 經供應商入侵,盜取約 4,000 萬張信用卡資料;2020 年 SolarWinds 的 Sunburst 攻擊,透過軟件更新感染全球數千個組織。
- 第三方供應商是你安全系統的一部分:硬件(舊系統缺乏支援)、軟件(漏洞)、服務(小型供應商較易被攻破)都是風險來源。
- SLA:由服務等級要求定義,須雙方同意,並按指標衡量(相關標準:ISO/IEC 19086)。
- 第三方評估方法:治理審查、現場安全調查、正式安全稽核、滲透測試;相關標準包括 ISO 270xx、CSA STAR 及 AICPA SSAE 18。
7. 安全意識、教育與培訓
- 三種學習類型:意識(Awareness,對象是全員,目的是識別問題)、培訓(Training,對象是特定員工,傳授技能)、教育(Education,對象是專業人員,培養跨領域的原則與思維)。
- 培訓方式:面對面、預錄的 CBT、一分鐘以內的微型培訓、遊戲化及獎勵機制。
- 教材必須定期更新並引人入勝:一成不變的培訓,只會令員工失去興趣。
- 評估有效性:員工是否有工具、流程和資源,並真的懂得有效運用?
8. 把一切串連起來
- 標準與合規需求,驅動控制措施的選擇。
- 事件偵測與回應的最終目標,是讓組織回到合規狀態。
- 事件調查與事件回應是相關但獨立的,兩者的目標與合規標準都不同。
- 成熟度模型是持續改進的驅動力。
- 人員是系統中最脆弱的一環,還是最強大、最靈活的元素?關鍵在於教育、培訓與意識,以及信任與授權。
9. 災難復原計畫的考試要點
- 備援站點:冷站點成本最低但啟動最慢;熱站點可即時接管但成本最高;另有溫站點、移動站點及多站點。
- 相互援助協議(MAA):成本低,但難以強制執行,可能受同一災難影響,亦有保密風險。
- 資料庫備份技術:電子鏈接(electronic vaulting,批次傳送備份)→ 遠端日誌處理(remote journaling,較頻繁傳送日誌)→ 遠端鏡像(remote mirroring,即時複製交易)。
- 測試對營運的影響:Read-through、Structured walk-through 及 Parallel 不影響正常營運;Simulation 可能暫停非關鍵業務;Full interruption 影響最大、風險最高。
- DRP 是持續更新的活文件:須定期測試、納入變更管理;事後的 lessons learned 會議,應由中立的主持人帶領。
六、我的弱項與考前衝刺
溫習期間,我把每一道做錯的題目,都按範疇和原因分類。這樣做讓我發現,自己失分的原因,很多時候並不是「不懂」,而是「答題方法」出了問題。
弱項範疇:到底錯在哪裡?
按「錯題數量 × 範疇比重」計算,我失分最多的是以下五個範疇:
Domain 7 Security Operations:業務持續與災難復原的細節記得不夠準確
- 把 cold site 當成已有伺服器、可以直接使用的站點,但其實 cold site 只有空間、電力和空調。
- 分不清各種 DR 測試:要「盡量測試更多項目,同時不影響正式環境」,答案是 parallel test,而不是 tabletop 或 full interruption。
- MTD 與 AIW 同時出現時,選了範圍較窄的 AIW;其實 MTD 才是涵蓋範圍最廣的指標。
- 懷疑資料外洩時,第一反應是馬上隔離,但正確的第一步,是先確認事件是否真的發生。
- 解決方法:把後備站點、DR 測試及 BIA 指標整理成表格,合上筆記後憑記憶默寫,直到寫得出來為止。
Domain 3 Security Architecture and Engineering:安全模型與控制類型混淆
- 把 Bell-LaPadula 和 Biba 的規則調轉,甚至把 Biba 配上「保密性」,但 Biba 其實是完整性模型。
- 太常選 detective:拒絕缺少覆核簽署的付款、拒絕不合理資料的輸入檢查,其實都是 preventive,因為它們阻止了事情發生。
- 回頭再看,這個範疇大部分的錯題,其實是看錯題目,而不是架構知識不足。
Domain 1 Security and Risk Management:跳過了「第一步」
- 問 FIRST 的題目,我總是直接跳到執行步驟,忽略了之前要先組織團隊、通知持份者或確認範圍。例如企業分拆出售時,第一步是通知持份者,而不是盡職調查;FMEA 的第一步,是組成跨部門團隊。
- 在範圍大小不同的選項之間,選了較窄的那個,例如 threat modeling 其實只是 risk assessment 的一部分。
- 實施控制措施後,剩餘風險仍高於可接受水平時,我的反應是再加更多控制措施;但管理者的做法,是建議高層改變業務流程。
Domain 5 Identity and Access Management:用實際部署的做法回答定義題
- 以 IAT/EXP 驗證手機 App 用戶的身份,我選了 OAuth 2.0;但 OAuth 2.0 只負責授權,發出 ID token 的是 OIDC。
- 何時需要 OTP?我選了「從陌生地點登入」,但教科書的答案是「從不受信任的裝置登入」。
- 帳戶停用的最佳做法,我選了保留一段時間後自動刪除,但答案是立即停用。
- 選擇存取控制模型時,沒有先分辨是政府情境(MAC)還是商業情境(RBAC)。
- 問題並不在於知識不足,而是實際工作中合理的做法,未必就是考試要求的「教科書答案」。
Domain 2 Asset Security:溫習時被忽略
- 集中火力溫習 Domain 7 和 Domain 3 期間,Domain 2 被冷落,資料擁有者(owner)、管理者(steward)與保管者(custodian)的分別變得模糊。
- 解決方法:即使是已經掌握的範疇,每天也要花少量時間重溫,不要完全放下。
失分原因:一半是答題技巧的問題
把錯題按原因分類後,發現大約一半的失分都是機械性的錯誤,主要包括:
- 看錯題目中的限定詞(NOT、EXCEPT、LEAST、FASTEST)
- 在問「FIRST」的題目中,跳過了前置步驟
- 沒有排除題目已經說明「已經做了」的選項
- 在「整體」與「部分」之間,選了範圍較窄的那個
- 用工程師的角度,回答需要管理思維的題目
- 用實際工作的做法,取代教科書的標準答案
六條答題規則
針對這些問題,我整理了六條答題規則,每次做模擬試題前都會先讀一次:
- 先圈出限定詞,才看選項:遇到 NOT/EXCEPT/LEAST,逐一判斷每個選項是對是錯,再選出「錯」的那個;FASTEST/CHEAPEST 則要照字面理解,即使那並不是最好的做法。
- FIRST 題目要找「前置步驟」:在實際執行之前,通常要先組織團隊、通知持份者、取得授權或確認事實。
- 排除題目已說明「已完成」的選項:例如題目已提到公司有完善的變更管理,「遵守變更管理程序」便不會是答案。
- MOST/BEST 題目的判斷次序:先找出題目真正的問題根源;若一個選項涵蓋另一個(例如 key management 涵蓋 key distribution),選範圍較大的;在人員/流程與技術之間,優先選人員/流程;仍然未能決定時,按「人命安全 → 法規合規 → 業務持續與聲譽 → 資料保護 → 技術優化」的次序選擇。
- 以經理而非工程師的角度作答(詳見第九節)。
- 定義題要切換到「教科書模式」:問「是甚麼」或「原則上最好」的題目,要問自己教科書會怎樣答,而不是實際工作中會怎樣做(例子見上文的 Domain 5)。
後期的新問題:分辨相近的術語
當前三條規則成為習慣之後,失分的主要原因變成了分辨同一類別中意思相近的術語——四個選項都是真實存在的術語,我卻總是選了「隔壁」那一個。解決方法,是記住題目中決定答案的關鍵字:
| 類別 | 題目關鍵字 → 答案 |
|---|---|
| 存取控制模型 | 政府/軍方、分級標籤、許可級別 → MAC;企業、職位、可擴展 → RBAC;時間、地點、動態情境 → ABAC |
| 資料角色 | 負責並批准存取 → Data owner;資料品質、分類定義 → Data steward;技術保管、儲存、備份 → Data custodian |
| DR 測試 | 只在會議中討論 → Walk-through/Tabletop;模擬特定災難並逐步演練 → Simulation;啟動後備站點但不影響正式環境 → Parallel;真正切換 → Full interruption |
| 風險用語 | 涉及時間、預算與可接受程度的取捨 → Risk tolerance;實施控制措施後餘下的風險 → Residual risk |
| 滲透測試文件 | 範圍、界限、容許的行動 → Rules of Engagement;交付項目 → SOW;服務水平保證 → SLA |
特別是存取控制模型,每次選錯,都是因為沒有先問自己:「這是政府的情境,還是商業的情境?」
其他容易混淆的重點
- 控制措施:能夠阻止事情發生的是 preventive(例如拒絕缺少覆核簽署的付款),只能記錄事情發生的是 detective;audit trail 則屬於 technical 控制。
- 後備站點:cold site 只有空間、電力和空調,所有設備都要自己搬入安裝,恢復需時以星期計。
- BIA 指標:MTD 是範圍最廣的指標;而決定 RTO 和 RPO 的,是業務影響分析(BIA)。
- SOC 報告:SOC 1 針對財務報告的內部控制;SOC 2 為詳細報告,通常受保密協議限制;SOC 3 則是可以公開的摘要版本。Type I 評估某一時間點的控制設計,Type II 則評估一段期間內的實際運作成效。
- 滲透測試:測試人員獲得部分資料或帳號,便屬於 gray box 測試。
七、考試當日流程
我在東京報考,考場是位於西新宿的 Pearson VUE 考試中心。當日的流程如下:
- 核對身份:到達考試中心後,先出示準考證,職員會核對在留卡及護照上的資料。
- 拍照及掌靜脈掃描:核對完畢後,職員會請你到另一邊拍照,並進行掌靜脈掃描,以確保考試的公正性。
- 金屬探測:完成以上手續後,職員會帶你到考試室門口進行金屬探測,確認沒有攜帶任何物品後,便可以入座開始考試。
我考試時只答了 100 題,大約用了 2 小時 5 分鐘。答完第 100 題後,畫面便直接顯示考試結束。之後做了一份簡單的問卷,監考員便帶我離開考試室。
在接待處,職員會即場把結果交給你。打開一看,結果是合格,那一刻真的非常開心。
八、合格之後
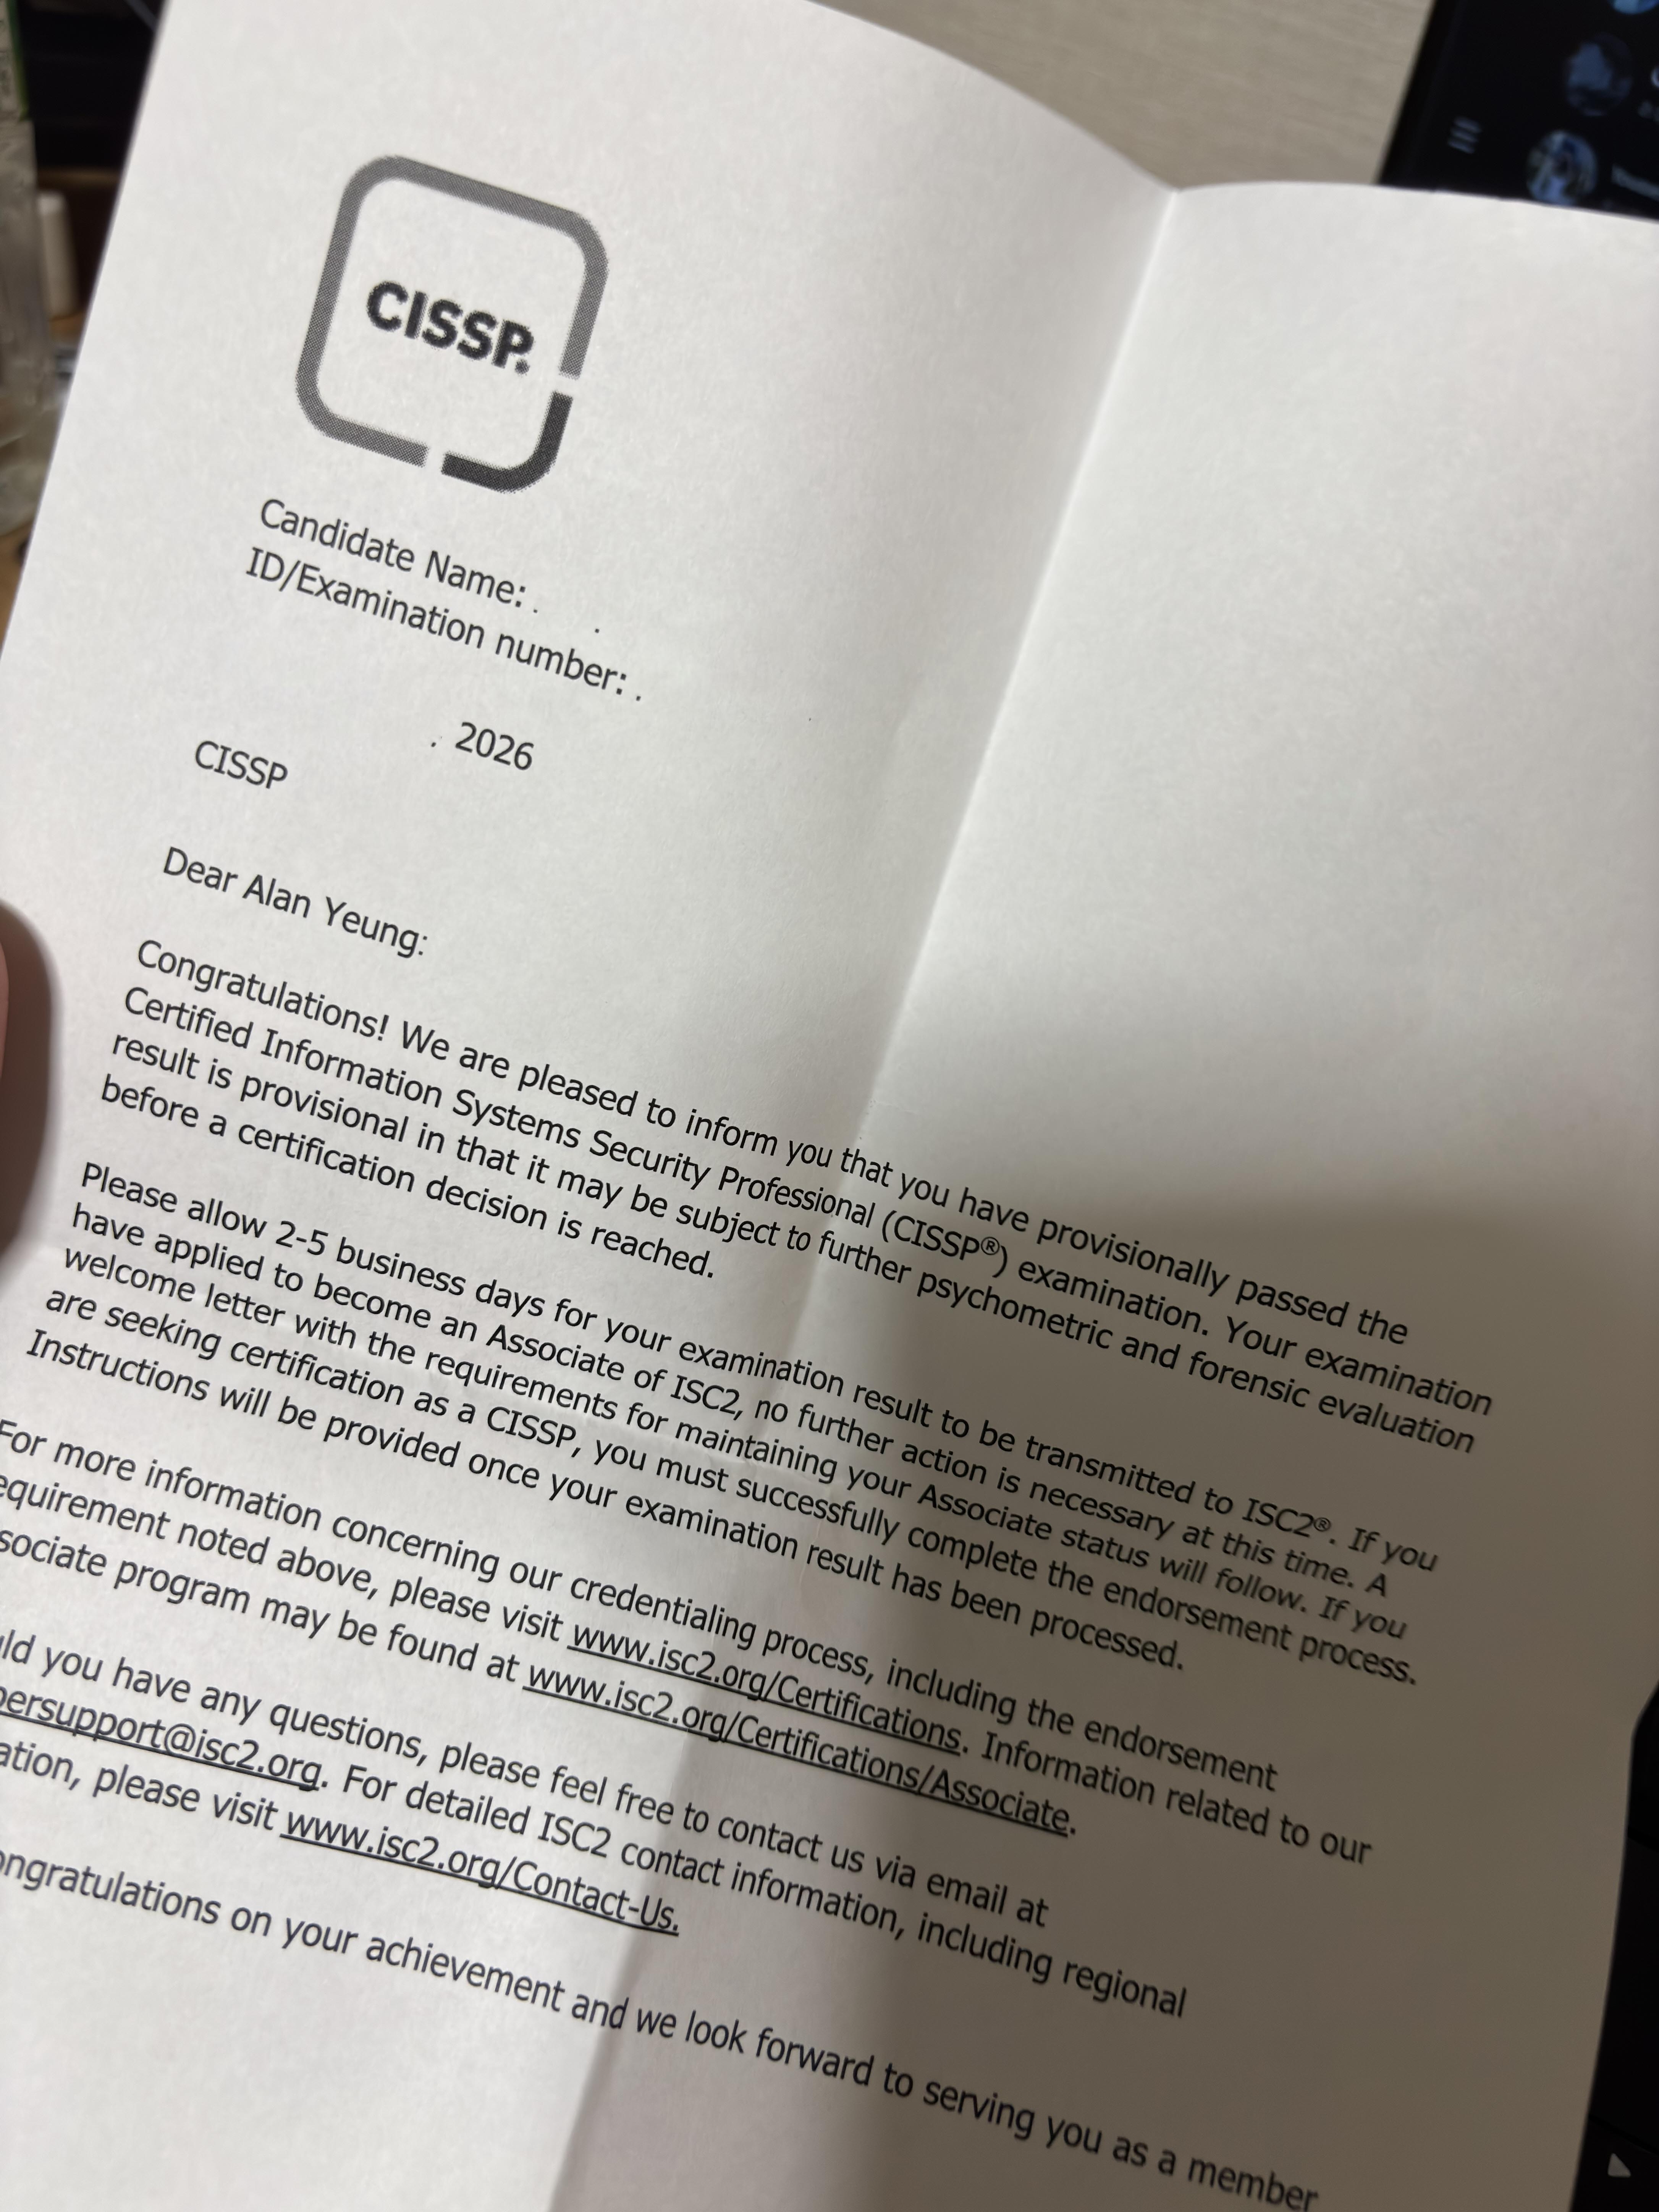 CISSP 臨時合格通知書——考完即場在考試中心領取,「provisionally passed」代表初步合格
考完後即場領取的是一份臨時合格通知書,內容大致如下:
- Provisionally passed:這是「初步合格」的結果,ISC2 之後仍會進行進一步的統計分析及審查,才作出最終的認證決定。
- 2–5 個工作天:考試結果需要 2 至 5 個工作天才會傳送至 ISC2。
- Endorsement(背書)程序:要正式取得 CISSP 資格,還需要完成背書程序。相關指示會在考試結果處理完畢後寄出。
- Associate of ISC2:若工作經驗未符合要求,可以先成為 Associate of ISC2,待累積足夠經驗後再申請正式認證。
正式取得 CISSP,一般需要在 8 個範疇中的 2 個或以上,累積 5 年全職相關工作經驗(持有指定學歷或資格可豁免 1 年),並在合格後 9 個月內完成背書申請。
九、考試心得:用「經理」的角度思考
考試的具體內容不能透露,但我可以分享一個我認為最重要的重點:CISSP 考的其實是你的思考方式。
很多題目的四個選項中,往往有兩個看起來都相當接近正確。而 CISSP 的思考模式,是以管理者的思維去作答,也就是大家常說的「Think like a manager」。有些問題,你需要站在一個比較「老闆」的角度去思考。
例如,在處理風險管理的問題時,第一件要想的事,並不是馬上去做一個技術上的實施(implementation),而是先想:怎樣才能夠降低這個風險、怎樣去管理這個風險?
同樣地,若題目要你在管理方法與技術方法之間作出選擇,思考的角度也不應該是工程師的角度,而是從老闆的角度出發,思考哪一種方法最能夠管理風險。
我在做模擬試題的時候,最常出現的問題,就是經常用工程師的思維去思考。這種思維在工作時是正確的,但在考試時,你需要懂得的,是如何用風險管理的方法去處理和解決問題。這是我認為準備 CISSP 時最需要調整的地方。
小結
CISSP 是一個範圍很廣的考試,但只要有系統地準備,並且掌握正確的思考方式,合格並非遙不可及。幾個重點總結:
- 準備時間約三至四個月,以官方學習手冊、Udemy 模擬試題及 HackMD 筆記溫習
- 考前把 Domain 1 與 Domain 7 整理成九大重點,串連起來總複習
- 把錯題按原因分類,找出真正的失分原因;作答時小心 NOT/FIRST/MOST 等限定詞
- 考試為 CAT 形式,3 小時內作答 100–150 題,不能返回上一題
- 目標是兩小時內完成首 100 題,為之後的題目預留時間
- 熟讀八大範疇,按比重分配溫習時間,Domain 1 比重最高
- 作答時要 Think like a manager,以風險管理及管理者的角度思考,而不是工程師的角度
- 合格後還需要完成 Endorsement 程序,才能正式取得 CISSP 資格
終於完成了這個一直想考的考試,接下來便可以把更多精力放回日文學習上。