CISSP 受験記——準備方法、試験の流れと「マネージャー思考」
CISSP 受験記——準備方法、試験の流れと「マネージャー思考」
CISSP(Certified Information Systems Security Professional)は、ずっと取りたいと思っていた資格です。働いていた頃は準備の時間がなかなか取れませんでしたが、日本に留学しているこの機会にようやく受験を決意し、無事合格しました。
この記事では、私の準備方法、CISSP の試験形式と内容、東京での試験当日の流れ、そして私が一番大切だと思うこと——「マネージャー」の視点で考えること——を紹介します。
一、試験形式
CISSP は **CAT(Computerized Adaptive Testing、コンピューター適応型テスト)**形式で、解答の状況に応じて以降の問題の難易度が調整されます。
| 項目 | 内容 |
|---|---|
| 試験形式 | CAT(コンピューター適応型テスト) |
| 問題数 | 100–150 問(うち 25 問は採点されない試行問題で、見分けられません) |
| 試験時間 | 3 時間 |
| 合格点 | 700 / 1000 |
| 出題形式 | 主に選択式。ほかにドラッグ&ドロップやホットスポット形式 |
| 試験会場 | Pearson VUE テストセンター |
CAT 形式には特に注意すべき点がいくつかあります:
- 最少 100 問、最多 150 問:100 問目の時点で合格(または不合格)と判断できれば、試験はその場で終了します。判断できなければ、150 問目か時間切れまで出題が続きます。
- 前の問題に戻れない:解答した問題は修正できず、スキップもできないので、一問一問慎重に答える必要があります。
- 時間配分がとても重要:最初の 100 問に 2 時間以上かかると、残り 50 問の時間が足りなくなる可能性があります。一般的には最初の 100 問を 2 時間で終えることを目標に、その後の問題のために 1 時間残すのが勧められています。
二、八つのドメイン
CISSP の出題範囲は八つのドメインに分かれ、それぞれ配点比率が異なります。以下は 2024 年 4 月 15 日から有効な試験概要です:
| ドメイン | 比率 | 主な内容 |
|---|---|---|
| 1. Security and Risk Management | 16% | セキュリティガバナンス、リスク管理、法規制とコンプライアンス、事業継続計画(BCP)、職業倫理 |
| 2. Asset Security | 10% | データ分類、資産の所有権、データライフサイクル、データの保持と廃棄 |
| 3. Security Architecture and Engineering | 13% | セキュリティモデル、セキュア設計原則、暗号技術、物理セキュリティ |
| 4. Communication and Network Security | 13% | ネットワークアーキテクチャ、ネットワークプロトコル、ネットワーク機器と安全な通信路 |
| 5. Identity and Access Management (IAM) | 13% | 認証、認可、アクセス制御モデル、ID フェデレーション |
| 6. Security Assessment and Testing | 12% | 脆弱性評価、ペネトレーションテスト、セキュリティ監査、テスト結果の分析 |
| 7. Security Operations | 13% | インシデント対応、デジタルフォレンジック、ログ監視、災害復旧 |
| 8. Software Development Security | 10% | ソフトウェア開発ライフサイクル(SDLC)、セキュアコーディング、ソフトウェアの脆弱性 |
このように Domain 1 の比率が最も高く、そこで強調されるリスク管理の考え方は試験全体を貫いているので、最も多くの時間をかけることをお勧めします。
三、準備方法
準備期間は約三〜四か月で、主に次の教材を使いました:
- CISSP 公式スタディガイド(Official Study Guide)
- Udemy の模擬試験
- オンラインの CISSP ノート:HackMD にある以下の中国語ノートはとてもわかりやすくまとまっていて、復習のときによく参考にしました:
勉強方法は次のとおりです:
- まず公式スタディガイドを一通り読み、わからない内容の大部分、特にセキュリティモデル、特殊な専門用語、暗号方式など暗記が必要な内容を書き留めました。
- 次に Udemy で模擬問題を大量に解き、間違えた問題から弱いドメインを見つけて、スタディガイドに戻って重点的に復習しました。
- 各ドメインの比率を把握し、比率に応じて勉強時間を配分しました。
試験の内容は公式スタディガイドの内容とそれほど離れていないので、ガイドの各ドメインの内容をしっかり読み込むことをお勧めします。
四、重点的に復習したい頻出トピック
試験規定により、実際の試験問題は秘密保持契約の対象で公開できません。以下は、公式スタディガイドによく登場し、重点的に復習する価値のある内容です:
- セキュリティモデル:Bell-LaPadula(機密性:no read up, no write down)、Biba(完全性:no read down, no write up)、Clark-Wilson、Brewer-Nash(Chinese Wall)など。各モデルが何を守るのかを明確に区別しましょう。
- 暗号技術:共通鍵暗号と公開鍵暗号(AES、RSA、ECC など)、ハッシュ関数、デジタル署名、PKI とデジタル証明書、それぞれの使いどころ。
- リスク計算:SLE(Single Loss Expectancy)= AV × EF、ALE(Annualized Loss Expectancy)= SLE × ARO、そしてリスク対応の四つの戦略:低減(mitigate)、移転(transfer)、回避(avoid)、受容(accept)。
- 事業継続と災害復旧:ビジネスインパクト分析(BIA)、RTO・RPO・MTD の違い、ホットサイト・ウォームサイト・コールドサイトなどの代替サイト。
- ガバナンス文書:ポリシー(policy)、標準(standard)、手順(procedure)、ガイドライン(guideline)の違い、due care と due diligence。
- アクセス制御と ID 管理:DAC、MAC、RBAC、ABAC などのアクセス制御モデル、SAML、OAuth 2.0、OpenID Connect などの ID フェデレーション技術、Kerberos の仕組み。
- ネットワーク:OSI 参照モデルの七層、各層のプロトコルとよくある攻撃、ファイアウォールの種類、VPN と IPsec。
- データセキュリティ:データオーナー(data owner)、カストディアン(custodian)などの役割と責任、クリア(clearing)、パージ(purging)、破壊(destruction)の違い。
- インシデント対応とデジタルフォレンジック:インシデント対応の手順、証拠保全の連鎖(chain of custody)。
- ソフトウェア開発セキュリティ:SDLC 各段階でのセキュリティ上の考慮事項、ウォーターフォールとアジャイル、OWASP Top 10 などのよくある脆弱性。
- ISC2 倫理規約(Code of Ethics):四つの規約の内容と優先順位。
五、試験前に必読:私の九つの要点まとめ
試験直前の数日間、**Domain 1(Security and Risk Management)**と **Domain 7(Security Operations)**の内容をつなげて、以下の九つの要点にまとめました。一方はガバナンスとリスク、もう一方は実際の運用の話なので、一緒に復習すると理論が日々のセキュリティ業務にどう落とし込まれるかが見えやすくなります:
1. セキュリティガバナンス
- ガバナンスの階層:企業目標 → コーポレートガバナンス(人事、監査、財務、IT、情報セキュリティ)→ 各階層の管理者 → 現場の従業員、それぞれが役割を担います。
- 文書の階層:ポリシー(Policy、Why)→ 標準(Standard、What、組織全体で統一)→ 手順(Procedure、How、例えば SOP)→ ガイドライン(Guideline、参考のみ)。
- フレームワークの用途を区別する:
- ガバナンス:ISO 27001(ISMS)、COBIT(IT ガバナンス、IT と事業目標の整合)、ITIL(IT サービス管理)
- プライバシー:OECD プライバシー 8 原則(GDPR の基礎)、ISO 27701(PIMS、ISO 27001 の拡張)、GDPR(72 時間以内の侵害通知、DPO)
- サイバーセキュリティ:ISO 27001 は要求事項、ISO 27002 は実践規範。NIST CSF(識別、防御、検知、対応、復旧。CSF 2.0 ではガバナンスが追加)、NIST RMF(SP 800-37)、CSA STAR(クラウド)
- リスク:ISO 31000(汎用)、ISO 27005(情報セキュリティリスク)、COSO ERM(全社レベル)、NIST SP 800-30(リスクアセスメント)
- フレームワーク自体は静的な制度で、PDCA で回してこそ継続的に改善できます。
2. フォレンジック調査
- 四種類の調査:刑事(違法行為)、民事(当事者間の紛争)、規制(政府の監督機関)、行政(組織内部)。PCI DSS のような業界標準の調査も、同等の厳密さで扱う必要があります。
- 証拠の許容性:関連性(relevant)、重要性(material)、証拠能力(competent、合法的に入手されていること)。
- 四種類の証拠:物的証拠、書証(最良証拠規則:原本を優先)、証言(伝聞証拠を避ける)、実演証拠。
- 証拠の取り扱い:揮発性の高い順に収集(メモリが先、ディスクは後)、証拠管理者を指定、証拠保全の連鎖を維持、ビット単位のコピーを作成してコピーで分析、5W ですべてを記録。封じ込め(containment)の前に証拠保全を考える必要があります。
- フォレンジックのサイクル:収集 → 検査 → 分析 → 報告(NIST SP 800-86)。
- 関連標準:NIST SP 800-86(フォレンジックのインシデント対応への統合)、ISO 27037(デジタル証拠の識別と収集)、ISO 27041(調査方法)、ISO 27042(証拠の分析)、ISO 27043(調査の原則とプロセス)、ISO 27050(電子情報開示)。
3. 事業継続と災害復旧(BC/DR)
- BC と DR の違い:BC は事業全体の運営維持に重点を置き、DR は IT と通信サービスの技術的な復旧に特化した、BCP の一部です。
- 四つの指標:MTD/MAD(事業が許容できる最大停止時間)、RTO(目標復旧時間)、RPO(許容できるデータ損失)、WRT(復旧後の検証時間)。RTO は MTD より短くなければならず、そうでなければ WRT で検証する余裕がありません。
- BIA が原動力:重要業務機能(CBF)、RTO、RPO、復旧の優先順位を特定するために使います。
- 三つの人員の役割:リーダーシップと管理、対応要員、クリティカルパス要員(基本的な業務を維持する人。全員が災害対応に回るわけにはいきません)。
- 演習の種類(リスク・コスト・保証の程度が低い順):Read-through → Tabletop → Walk-through → Simulation → Parallel → Full interruption。
- 関連標準:ISO 22300(用語)、ISO 22301(事業継続マネジメントシステムの要求事項)、ISO 22317(BIA の指針)、ISO 22332(事業継続計画と手順)、ISO 27031(IT の事業継続への準備)、NIST SP 800-34(連邦情報システムのコンティンジェンシー計画)。
4. 人的セキュリティ
- 根本的なジレンマ:組織は仕事を進めるために従業員を信頼しなければなりませんが、人は間違えたり「悪くなったり」もするので、両者のバランスを取る必要があります。
- 採用:詳細な職務記述書、推薦状、職歴、身元調査、財務状況の評価。
- 入社時の三点セット:従業員ハンドブック、雇用契約、秘密保持契約(NDA)。退職時にはアカウントのロック、資産の回収、退職面談、NDA の再確認を行います。
- NDA の三形態:片務、双務(相互)、多者間。
- AUP とプライバシーポリシー:PII/PHI に触れるすべての従業員がプライバシーポリシーに署名する必要があり、従業員の活動を監視する前には同意を得る必要があります。
- 外部要員の管理:契約による保護、トレーニング、アクセス制限、明確な識別、付き添いの要件。
5. 運用リスク管理
- 管理策はリスクによって決まる:ISO 27001 では、リスクアセスメントを行っていなければ重大な不適合になります。
- リスクの構成:発生可能性と影響で決まり、脅威と脆弱性が同時に存在して初めてリスクになります。
- プロセス:リスクアセスメント(資産の棚卸し → 特定 → 分析 → 評価)+ リスク対応、PDCA で継続的に改善。
- 四つのリスクの視点:資産ベース、結果(プロセス)ベース、脆弱性ベース、脅威ベース。
- 定性と定量:定性は主観的なラベル付け(1–10 の数字を使っても、校正されていなければ定性)。定量はデータによる計算で、例えば SLE = AV × EF(100 万 × 20% = 20 万)、ALE = SLE × ARO(20 万 × 2 = 40 万)。
- 四つのリスク対応(括弧内は ISO 27005 での同義語):低減(modification)、回避、移転(sharing)、受容(retention)。
- Safeguard と Countermeasure:前者は事前の能動的な防御、後者は事後の受動的な対応。
- 七つの管理策の分類:指示的、抑止的、予防的、補完的、検知的、是正的、復旧的。
- 成熟度モデル:CMM は「初期 → 反復可能 → 定義済み → 管理された → 最適化」の五段階で向上します。ほかに RIMS RMM や FAIR もあります。
6. サプライチェーンリスク管理(SCRM)
- 代表的な事例:2013 年、Target はサプライヤー経由で侵入され、約 4,000 万件のクレジットカード情報が盗まれました。2020 年の SolarWinds の Sunburst 攻撃では、ソフトウェアアップデートを通じて世界中の数千の組織が感染しました。
- サードパーティのサプライヤーは自社のセキュリティシステムの一部:ハードウェア(サポート切れの古いシステム)、ソフトウェア(脆弱性)、サービス(小規模なサプライヤーは突破されやすい)はすべてリスク源です。
- SLA:サービスレベル要件で定義し、双方の合意のもと、指標で測定します(関連標準:ISO/IEC 19086)。
- サードパーティの評価方法:ガバナンスレビュー、現地でのセキュリティ調査、正式なセキュリティ監査、ペネトレーションテスト。関連標準には ISO 270xx、CSA STAR、AICPA SSAE 18 があります。
7. セキュリティ意識向上、教育、トレーニング
- 三種類の学習:意識向上(Awareness、全員が対象、問題に気づくため)、トレーニング(Training、特定の従業員が対象、スキルを教える)、教育(Education、専門家が対象、分野横断的な原則と考え方を育てる)。
- トレーニングの方法:対面、録画済みの CBT、1 分以内のマイクロトレーニング、ゲーミフィケーションと報酬制度。
- 教材は定期的に更新し、興味を引くものに:変わり映えのしないトレーニングは、従業員の関心を失わせるだけです。
- 有効性の評価:従業員にツール、プロセス、リソースがあり、それを実際に効果的に使えているか?
8. すべてをつなげる
- 標準とコンプライアンス要件が、管理策の選択を決めます。
- インシデントの検知と対応の最終目標は、組織をコンプライアンス状態に戻すことです。
- インシデント調査とインシデント対応は関連しているが別物で、目的もコンプライアンス基準も異なります。
- 成熟度モデルは継続的改善の原動力です。
- 人はシステムの最も弱い部分か、それとも最も強く柔軟な要素か?鍵は教育、トレーニング、意識向上、そして信頼と権限委譲です。
9. 災害復旧計画の試験ポイント
- 代替サイト:コールドサイトはコストが最も低いが立ち上げが最も遅い。ホットサイトは即座に引き継げるがコストが最も高い。ほかにウォームサイト、モバイルサイト、マルチサイトがあります。
- 相互援助協定(MAA):コストは低いが強制力がなく、同じ災害の影響を受ける可能性があり、機密保持のリスクもあります。
- データベースのバックアップ技術:電子ボールティング(electronic vaulting、バックアップをバッチ転送)→ リモートジャーナリング(remote journaling、ログをより頻繁に転送)→ リモートミラーリング(remote mirroring、トランザクションをリアルタイム複製)。
- テストが業務に与える影響:Read-through、Structured walk-through、Parallel は通常業務に影響しません。Simulation は重要でない業務を一時停止することがあります。Full interruption は影響が最も大きく、リスクも最も高いです。
- DRP は継続的に更新する生きた文書:定期的にテストし、変更管理に組み込む必要があります。事後の lessons learned 会議は中立的な進行役が主導すべきです。
六、私の弱点と直前の追い込み
勉強中、間違えた問題をすべてドメインと原因で分類しました。その結果、失点の原因は「わからない」ことより、「解き方」の問題であることが多いと気づきました。
弱いドメイン:どこで間違えたのか?
「誤答数 × ドメイン比率」で計算すると、最も失点が多かったのは次の五つのドメインでした:
Domain 7 Security Operations:事業継続と災害復旧の細部の記憶があいまい
- コールドサイトをサーバーが用意済みですぐ使えるサイトだと思っていましたが、実際にはスペース、電源、空調しかありません。
- DR テストの区別ができていませんでした。「本番環境に影響を与えずにできるだけ多くの項目をテストする」なら、答えは tabletop や full interruption ではなく parallel test です。
- MTD と AIW が同時に出たとき、範囲の狭い AIW を選んでいましたが、実は MTD が最も範囲の広い指標です。
- データ漏えいが疑われるとき、最初の反応はすぐに隔離することでしたが、正しい最初のステップはインシデントが本当に起きたかを確認することです。
- 対策:代替サイト、DR テスト、BIA の指標を表にまとめ、ノートを閉じて書けるようになるまで記憶で書き出しました。
Domain 3 Security Architecture and Engineering:セキュリティモデルと管理策の種類の混同
- Bell-LaPadula と Biba のルールを逆にし、Biba を「機密性」と組み合わせることさえありましたが、Biba は完全性のモデルです。
- detective を選びすぎていました。確認者の署名がない支払いを拒否する、不合理なデータの入力を拒否するチェックは、物事が起きるのを防いでいるので、実は preventive です。
- 振り返ると、このドメインの誤答の大部分は、アーキテクチャの知識不足ではなく問題の読み間違いでした。
Domain 1 Security and Risk Management:「最初のステップ」を飛ばす
- FIRST を問う問題で、いつも実行段階に飛びつき、その前にチームを組む、ステークホルダーに通知する、範囲を確認するといったことを無視していました。例えば事業の分割売却では、最初のステップはデューデリジェンスではなくステークホルダーへの通知で、FMEA の最初のステップは部門横断チームの結成です。
- 範囲の異なる選択肢の間で、狭い方を選んでいました。例えば threat modeling は risk assessment の一部にすぎません。
- 管理策を導入しても残存リスクが許容水準を上回るとき、私はさらに管理策を追加しようとしましたが、マネージャーなら経営層に業務プロセスの変更を提案します。
Domain 5 Identity and Access Management:定義を問う問題に実務の導入方法で答える
- IAT/EXP でモバイルアプリのユーザーの身元を検証する問題で OAuth 2.0 を選びましたが、OAuth 2.0 は認可だけを扱い、ID トークンを発行するのは OIDC です。
- OTP が必要なのはいつか?私は「見知らぬ場所からのログイン」を選びましたが、教科書の答えは「信頼されていないデバイスからのログイン」です。
- アカウント無効化のベストプラクティスとして、一定期間保持した後に自動削除を選びましたが、答えは直ちに無効化することです。
- アクセス制御モデルを選ぶとき、政府のシナリオ(MAC)か商用のシナリオ(RBAC)かを先に見分けていませんでした。
- 問題は知識不足ではなく、実務で妥当なやり方が、試験の求める「教科書の答え」とは限らないことでした。
Domain 2 Asset Security:復習でおろそかに
- Domain 7 と Domain 3 に集中している間に Domain 2 がおろそかになり、データオーナー(owner)、スチュワード(steward)、カストディアン(custodian)の違いがあいまいになりました。
- 対策:すでに身についたドメインでも、毎日少しずつ復習し、完全に手放さないこと。
失点の原因:半分は解答テクニックの問題
誤答を原因別に分類すると、失点の約半分は機械的なミスで、主なものは次のとおりです:
- 問題文の限定語(NOT、EXCEPT、LEAST、FASTEST)の読み間違い
- 「FIRST」を問う問題で、前提となるステップを飛ばす
- 問題文で「すでに実施済み」とされている選択肢を除外していない
- 「全体」と「部分」の間で範囲の狭い方を選ぶ
- マネジメント思考が必要な問題にエンジニアの視点で答える
- 教科書の標準解答を実務のやり方で置き換える
六つの解答ルール
これらの問題に対処するため、六つの解答ルールを作り、模擬試験の前に毎回読むようにしました:
- 選択肢を見る前に限定語に丸をつける:NOT/EXCEPT/LEAST なら各選択肢の正誤を一つずつ判断し、「誤り」のものを選ぶ。FASTEST/CHEAPEST は、それが最善のやり方でなくても文字どおりに受け取る。
- FIRST を問う問題では「前提ステップ」を探す:実際に実行する前に、通常はチームを組む、ステークホルダーに通知する、承認を得る、事実を確認する必要があります。
- 問題文で「完了済み」とされている選択肢を除外する:例えば問題文で会社にしっかりした変更管理があると書かれていれば、「変更管理手順に従う」は答えになりません。
- MOST/BEST を問う問題の判断順序:まず問題の本当の根本原因を見つける。ある選択肢が別の選択肢を包含するなら(例えば key management は key distribution を包含する)、範囲の広い方を選ぶ。人・プロセスと技術の間では人・プロセスを優先する。それでも決まらなければ「人命の安全 → 法令遵守 → 事業継続と評判 → データ保護 → 技術的最適化」の順で選ぶ。
- エンジニアではなくマネージャーの視点で答える(詳しくは第九節)。
- 定義を問う問題は「教科書モード」に切り替える:「何か」や「原則として最善」を問う問題では、実務でどうするかではなく、教科書ならどう答えるかを自問する(例は上記の Domain 5 を参照)。
後半の新たな課題:似た用語の見分け
最初の三つのルールが習慣になると、失点の主な原因は同じカテゴリーの意味の近い用語の見分けに変わりました。四つの選択肢がすべて実在する用語で、いつも「隣」のものを選んでしまうのです。対策は、答えを決める問題文のキーワードを覚えることでした:
| カテゴリー | 問題文のキーワード → 答え |
|---|---|
| アクセス制御モデル | 政府/軍、分類ラベル、クリアランス → MAC;企業、職位、拡張可能 → RBAC;時間、場所、動的な状況 → ABAC |
| データの役割 | 説明責任を負いアクセスを承認 → Data owner;データ品質、分類の定義 → Data steward;技術的な保管、ストレージ、バックアップ → Data custodian |
| DR テスト | 会議で議論するだけ → Walk-through/Tabletop;特定の災害を想定して段階的に演習 → Simulation;本番環境に影響を与えず代替サイトを起動 → Parallel;実際に切り替える → Full interruption |
| リスク用語 | 時間、予算、許容度のトレードオフ → Risk tolerance;管理策の導入後に残るリスク → Residual risk |
| ペネトレーションテストの文書 | 範囲、境界、許可された行動 → Rules of Engagement;成果物 → SOW;サービスレベルの保証 → SLA |
特にアクセス制御モデルは、間違えるたびに、まず**「これは政府のシナリオか、商用のシナリオか?」**と自問していなかったのが原因でした。
その他の紛らわしいポイント
- 管理策:物事が起きるのを防げるのは preventive(例えば確認者の署名がない支払いの拒否)、起きたことを記録するだけなのは detective。audit trail は technical な管理策です。
- 代替サイト:コールドサイトにはスペース、電源、空調しかなく、機器はすべて自分で搬入・設置する必要があり、復旧には週単位の時間がかかります。
- BIA の指標:MTD は最も範囲の広い指標で、RTO と RPO を決めるのはビジネスインパクト分析(BIA)です。
- SOC レポート:SOC 1 は財務報告に係る内部統制、SOC 2 は詳細なレポートで通常は NDA で制限され、SOC 3 は公開可能な要約版です。Type I はある時点の統制の設計を、Type II は一定期間の実際の運用の有効性を評価します。
- ペネトレーションテスト:テスターに一部の情報やアカウントが与えられる場合は gray box テストです。
七、試験当日の流れ
私は東京で受験し、会場は西新宿の Pearson VUE テストセンターでした。当日の流れは次のとおりです:
- 本人確認:テストセンターに着いたら受験票を提示し、スタッフが在留カードとパスポートの情報を確認します。
- 写真撮影と手のひら静脈スキャン:確認が終わると、別の場所で写真を撮り、試験の公正性を保つために手のひら静脈スキャンを行います。
- 金属探知:以上の手続きが終わると、スタッフが試験室の入口まで案内して金属探知を行い、何も持っていないことを確認したら着席して試験開始です。
私は 100 問だけ解き、約 2 時間 5 分かかりました。100 問目を答えると、画面にそのまま試験終了と表示されました。その後簡単なアンケートに答え、試験監督の案内で試験室を出ました。
受付で、スタッフがその場で結果を渡してくれます。開いてみると結果は合格で、その瞬間は本当に嬉しかったです。
八、合格後
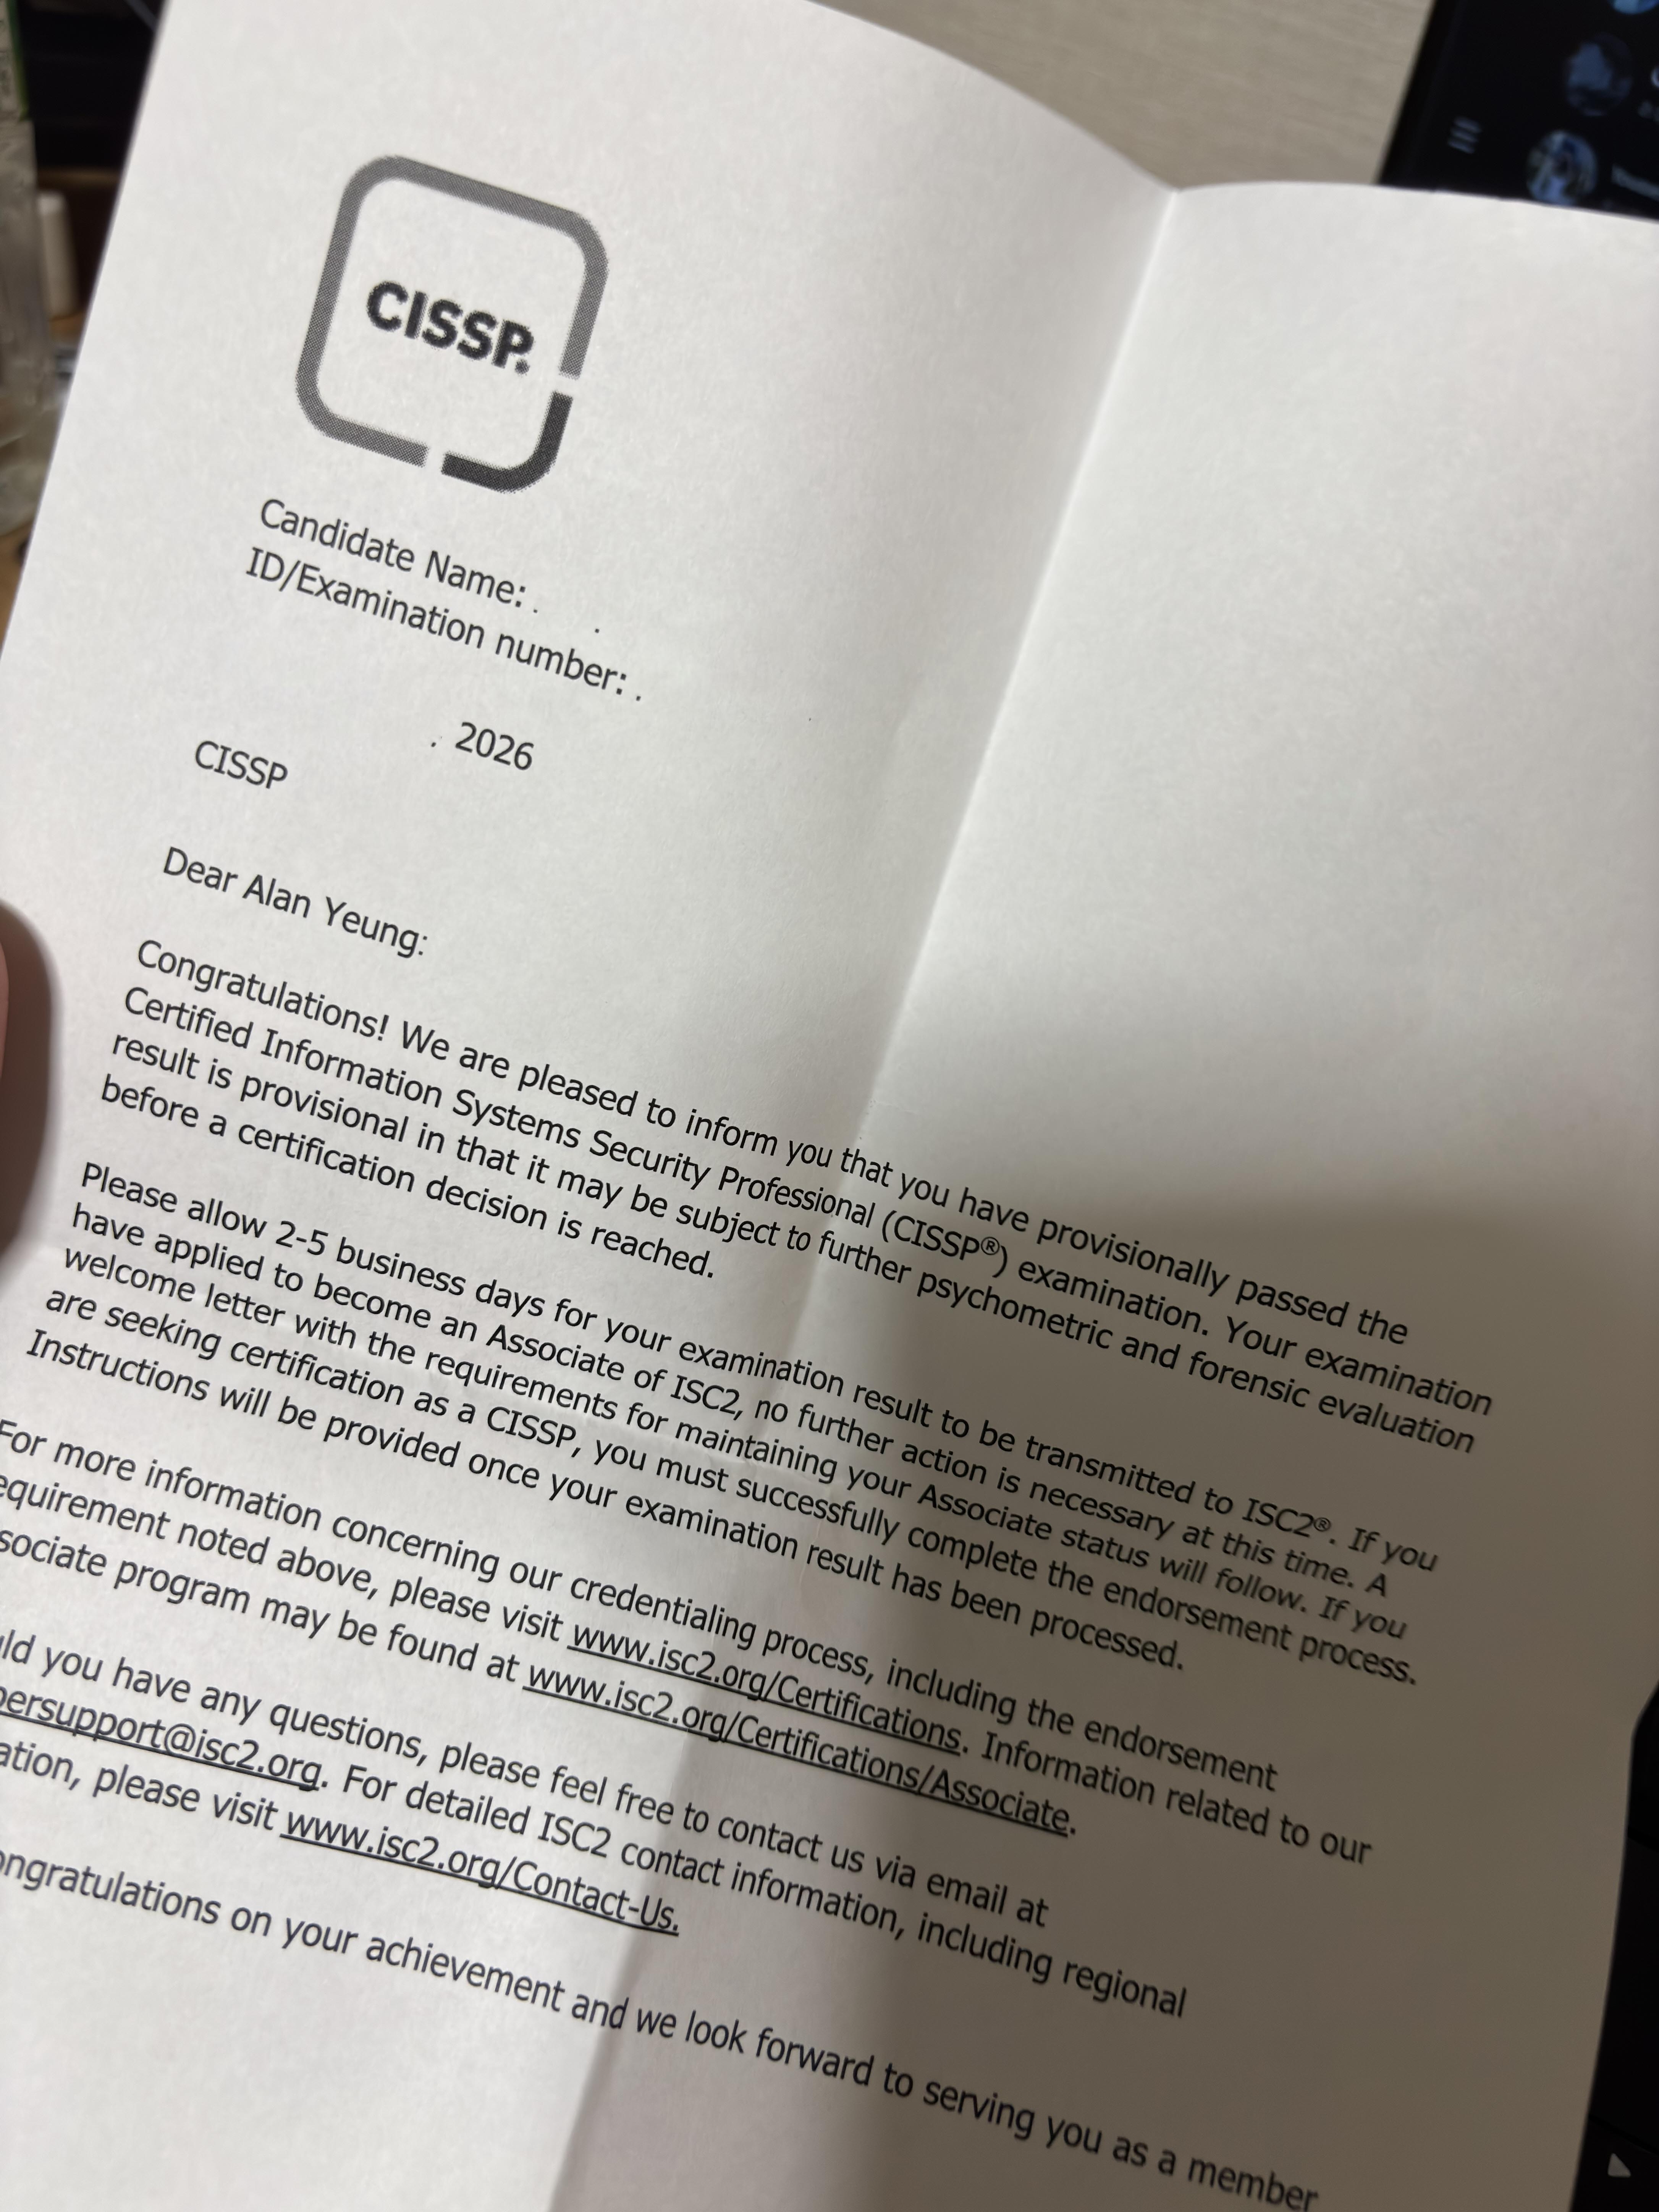 CISSP 暫定合格通知——試験後その場でテストセンターで受け取ったもの。「provisionally passed」は暫定合格を意味します
試験後にその場で受け取るのは暫定合格通知で、内容はおおよそ次のとおりです:
- Provisionally passed:これは「暫定合格」の結果で、ISC2 はさらに統計分析と審査を行ってから最終的な認定を決定します。
- 2〜5 営業日:試験結果が ISC2 に送られるまで 2〜5 営業日かかります。
- Endorsement(推薦)手続き:正式に CISSP を取得するには、推薦手続きを完了する必要があります。案内は試験結果の処理後に送られてきます。
- Associate of ISC2:実務経験の要件を満たしていない場合は、まず Associate of ISC2 になり、十分な経験を積んでから正式な認定を申請できます。
CISSP を正式に取得するには、一般的に八つのドメインのうち二つ以上で 5 年以上のフルタイムの関連実務経験(指定の学位や資格があれば 1 年免除)が必要で、合格後 9 か月以内に推薦の申請を完了する必要があります。
九、受験の教訓:「マネージャー」の視点で考える
試験の具体的な内容は明かせませんが、私が最も大切だと思うポイントを一つシェアできます。CISSP が試しているのは、実は考え方です。
多くの問題では、四つの選択肢のうち二つがどちらもかなり正しく見えます。CISSP の考え方は、管理者の思考で答えること、いわゆる「Think like a manager」です。問題によっては、より「経営者」寄りの立場で考える必要があります。
例えばリスク管理の問題では、最初に考えるべきことはすぐに技術的な実装(implementation)を行うことではなく、どうすればこのリスクを下げられるか、どうこのリスクを管理するかです。
同様に、管理的な方法と技術的な方法のどちらかを選ぶ問題でも、エンジニアの視点ではなく経営者の視点から、どの方法が最もリスクを管理できるかを考えるべきです。
模擬試験で私に最もよく起きた問題は、エンジニアの思考で考えてしまうことでした。この考え方は仕事では正しいのですが、試験で必要なのはリスク管理の方法で問題に対処し解決することです。これが CISSP の準備で最も調整が必要な点だと思います。
まとめ
CISSP は範囲がとても広い試験ですが、体系的に準備し、正しい考え方を身につければ、合格は決して遠くありません。要点のまとめ:
- 準備期間は約三〜四か月、公式スタディガイド、Udemy の模擬試験、HackMD のノートで勉強
- 試験前に Domain 1 と Domain 7 を九つの要点にまとめ、つなげて総復習
- 誤答を原因別に分類して本当の失点原因を見つけ、NOT/FIRST/MOST などの限定語に注意
- 試験は CAT 形式で、3 時間で 100〜150 問、前の問題には戻れない
- 最初の 100 問を 2 時間以内に終えることを目標に、その後の問題のために時間を残す
- 八つのドメインをしっかり読み込み、比率に応じて勉強時間を配分。最も比率が高いのは Domain 1
- 解答時は Think like a manager。エンジニアではなく、リスク管理と管理者の視点で考える
- 合格後も Endorsement 手続きを完了しないと正式に CISSP を取得できない
ずっと受けたかった試験をようやく終えたので、これからは日本語の勉強にもっと力を注げます。